
6 Min. Lesezeit
USB-Sicherheit: BadUSB, Juice Jacking und sichere Gewohnheiten
Ein USB-Anschluss kann mehr als nur Strom übertragen. Das sind die echten Risiken und die einfachen Gewohnheiten, die davor schützen.
Ein USB-Anschluss wirkt harmlos, ist aber auch eine direkte Verbindung zu einem Computer oder Smartphone, und das hat ihn über die Jahre zum Ziel einiger bekannter Angriffe gemacht. Die meisten Menschen werden diesen in der Praxis nie begegnen, aber zu verstehen, wie sie funktionieren, macht es viel leichter, sinnvolle, aufwandsarme Gewohnheiten zu entwickeln, die sich auf Smartphones, Laptops und Alltagszubehör gleichermaßen übertragen lassen.
Dieser Ratgeber behandelt BadUSB, Juice Jacking und Risiken beim öffentlichen Laden, Datenblocker, warum manche Unternehmen USB-Geräte einschränken, und einfache Gewohnheiten, die die alltägliche USB-Nutzung sicher halten, ohne besonderes Fachwissen oder ständige Wachsamkeit zu erfordern.
01
BadUSB: wenn sich ein Gerät als etwas anderes ausgibt
BadUSB bezeichnet eine Angriffsklasse, bei der der eigene interne Controller eines USB-Geräts umprogrammiert wird, um sich als ein anderer Gerätetyp zu verhalten, als er zu sein scheint. Ein Gerät, das wie ein gewöhnlicher Stick aussieht, kann sich dem Computer zum Beispiel als Tastatur ausgeben und dann, sobald es eingesteckt wird, eine schnelle Folge von Tastenanschlägen senden, ohne dass jemals eine Datei geöffnet werden muss.
Da dieser Angriff auf der Ebene ansetzt, wie sich das Gerät gegenüber dem Computer identifiziert, statt über eine Datei, die gescannt werden könnte, ist er für gewöhnliche Sicherheitssoftware schwer zu erkennen. Genau deshalb sollte ein unbekanntes, herumliegendes USB-Gerät, etwa eines, das auf einem Parkplatz gefunden oder in einem Besprechungsraum liegen gelassen wurde, nie aus Neugier an einen Computer angeschlossen werden, egal wie gewöhnlich es aussieht.
02
Juice Jacking und öffentliches Laden
Juice Jacking beschreibt das Risiko, dass eine öffentliche USB-Ladestation, etwa an einem Flughafen, in einem Café oder in öffentlichen Verkehrsmitteln, so verändert sein könnte, dass sie beim Laden zusätzlich versucht, auf Daten eines Smartphones oder anderen Geräts zuzugreifen, da ein normaler USB-Anschluss sowohl Strom als auch Daten über denselben Stecker übertragen kann. In der Praxis waren bestätigte reale Vorfälle selten, aber das zugrunde liegende Risiko ist real genug, dass mehrere Organisationen für öffentliche Sicherheit über die Jahre allgemeine Warnungen dazu veröffentlicht haben.
Ein Smartphone, das fragt, ob es einem angeschlossenen Computer vertrauen soll, oder Optionen wie nur Laden oder Dateiübertragung anbietet, zeigt genau die Art von Schutz, die gegen dieses Szenario entwickelt wurde, und die Option nur Laden zu wählen, wenn angeboten, ist an einem unbekannten öffentlichen Anschluss eine sinnvolle Standardwahl.
 Passend dazuUSB-DatenblockerAmazon →
03
Datenblocker und wie sie funktionieren
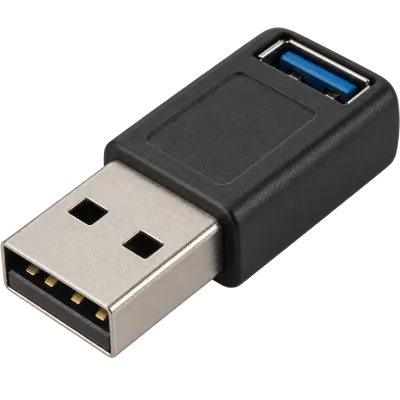
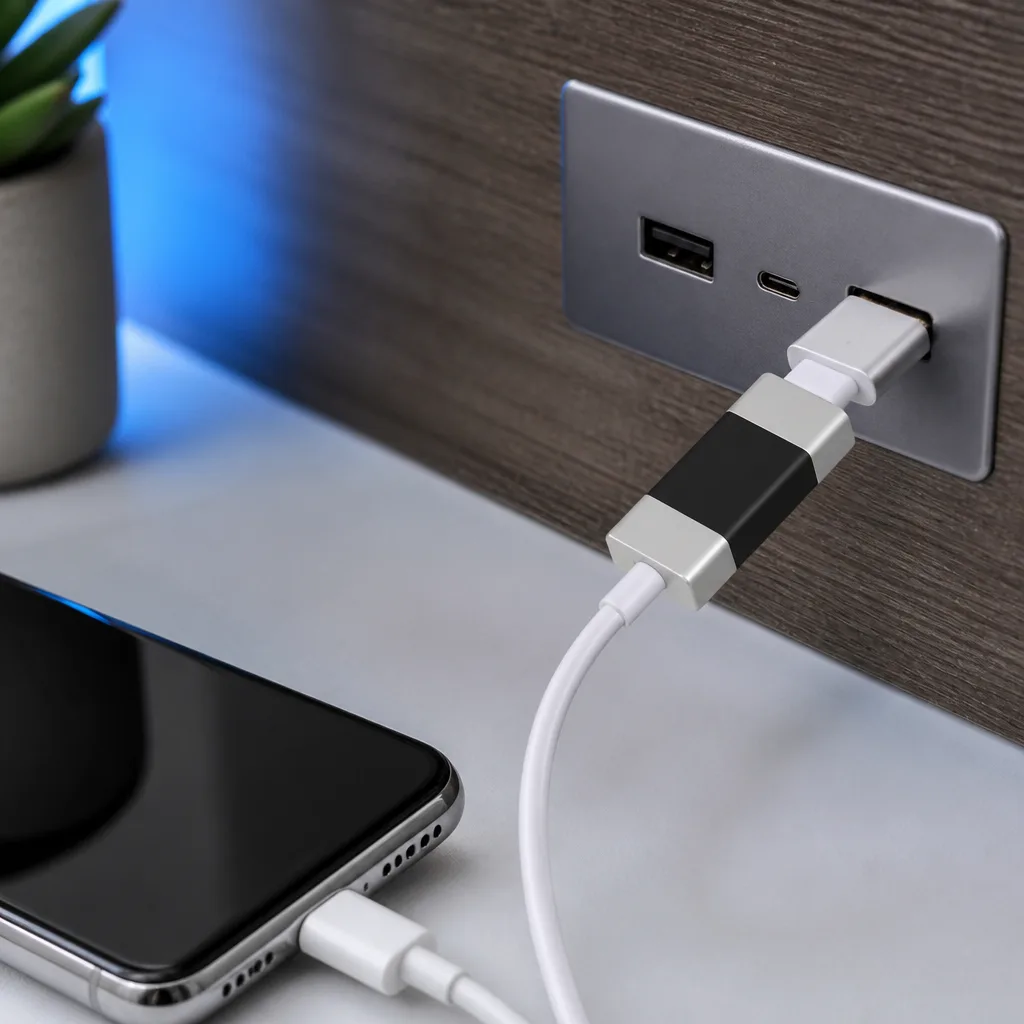
Ein USB-Datenblocker ist ein kleiner Adapter, der zwischen ein Gerät und ein unbekanntes Kabel oder einen unbekannten Ladeanschluss gesetzt wird. Er lässt physisch Strom durch, blockiert aber die Datenkontakte im USB-Stecker, wodurch jeder Datenaustausch vollständig ausgeschlossen wird, unabhängig davon, wozu die Ladestation selbst sonst fähig sein könnte.
Datenblocker sind günstig, klein genug für den Schlüsselbund oder die Tasche, und eine unkomplizierte Möglichkeit, jede Unsicherheit beim Laden an einem öffentlichen Anschluss zu beseitigen, dessen Sicherheit nicht bestätigt werden kann, ohne einer Softwareabfrage oder den guten Absichten der Ladestation selbst vertrauen zu müssen.
04
Warum manche Unternehmen USB-Geräte einschränken
Viele Organisationen legen Richtlinien fest, die USB-Speichergeräte an Arbeitscomputern einschränken oder blockieren, und diese Richtlinien gibt es aus Gründen, die über BadUSB-artige Angriffe im Speziellen hinausgehen. Ein uneingeschränkter USB-Anschluss ist auch eine einfache Möglichkeit, Daten über einen privaten Stick aus einem Unternehmensnetzwerk abfließen zu lassen, oder für schädliche Software, von einem infizierten, von außen mitgebrachten Gerät ins Netzwerk zu gelangen und dabei netzwerkbasierte Sicherheitskontrollen ganz zu umgehen.
Wo solche Richtlinien bestehen, greifen sie meist über eine Kombination aus physischen Anschlussbeschränkungen, Software, die nur genehmigte Gerätetypen zulässt, und Regeln dazu, welche Geräte Mitarbeitende anschließen dürfen. Die USB-Richtlinie eines Arbeitsplatzes zu befolgen, auch wenn sie für eine bestimmte Aufgabe unbequem erscheint, dient in der Regel dem Schutz vor einer echten und gut verstandenen Risikokategorie, statt eine willkürliche Einschränkung zu sein.
Manche Organisationen gehen weiter und deaktivieren USB-Anschlüsse an Desktop-Computern vollständig oder geben nur genehmigte, zentral verwaltete Speichergeräte an Mitarbeitende aus, die tatsächlich tragbaren Speicher für ihre Arbeit brauchen. Andere verlassen sich auf Software, die genehmigte Gerätekennungen erkennt und alles andere stillschweigend ignoriert, was normalem Zubehör wie Tastaturen und Mäusen erlaubt, weiter zu funktionieren, während unbekannte Speichergeräte blockiert werden, ohne dass Mitarbeitende ihre täglichen Gewohnheiten überhaupt ändern müssen.
 Passend dazuUSB-C-auf-USB-A-KabelAmazon →
05
Häufige USB-Risiken im Vergleich
| Risiko | Worum es geht | Einfache Abhilfe |
|---|---|---|
| BadUSB | Ein Gerät gibt sich als anderer Gerätetyp aus | Nie unbekannte oder gefundene Geräte anschließen |
| Juice Jacking | Ein Ladeanschluss versucht zusätzlich Datenzugriff | Nur-Laden-Modus oder einen Datenblocker verwenden |
| USB-Killer-Geräte | Ein Gerät sendet schädliche elektrische Überspannungen | Unbekannte Geräte aus unklarer Quelle meiden |
| Uneingeschränkte Anschlüsse am Arbeitsplatz | Datenabfluss oder eindringende Schadsoftware im Netzwerk | Die USB-Richtlinie der Organisation befolgen |
06
USB-Killer-Geräte
Ein USB-Killer ist ein Gerät, das wie ein gewöhnlicher Stick aussieht, aber dazu gebaut ist, sobald es eingesteckt wird, absichtlich eine schädliche elektrische Überspannung in den USB-Anschluss eines Computers zu senden, mit dem Ziel, die angeschlossene Ausrüstung physisch zu beschädigen statt Daten zu stehlen. Diese Geräte sind eine seltene, gezielte Bedrohung statt etwas, dem ein gewöhnlicher Nutzer wahrscheinlich zufällig begegnet, aber ein weiterer Grund, unbekannte gefundene Geräte mit Vorsicht statt Neugier zu behandeln. Anders als BadUSB, das auf Daten und Verhalten abzielt, verursacht ein USB-Killer physischen, oft dauerhaften Schaden am Anschluss und manchmal am gesamten Gerät, sodass es nach dem Auslösen keine Softwarelösung gibt.
07
Sichere Alltagsgewohnheiten
Die meisten USB-bezogenen Risiken lassen sich mit einer kleinen Reihe gleichbleibender Gewohnheiten managen, ohne besonderes technisches Wissen zu benötigen.
- Nie ein unbekanntes, an einem öffentlichen Ort gefundenes USB-Gerät an einen privaten oder beruflichen Computer anschließen.
- An unbekannten öffentlichen Ladestationen die Nur-Laden-Option wählen, wenn ein Smartphone sie anbietet, oder einen Datenblocker verwenden.
- Betriebssysteme aktuell halten, da mancher Schutz gegen USB-basierte Angriffe direkt in die Software eingebaut ist, die verwaltet, wie angeschlossene Geräte erkannt werden.
- Die USB-Richtlinie deiner Organisation bei der Arbeit befolgen, auch wenn sie sich für eine bestimmte Aufgabe gelegentlich einschränkend anfühlt.
- Kabel und Zubehör von vertrauenswürdigen Quellen kaufen, da das äußere Erscheinungsbild eines Kabels nichts darüber verrät, was es elektrisch tut, wie in unserem Ratgeber zur Wahl von USB-Kabeln beschrieben.
08
Häufig gestellte Fragen
Ist das Laden meines Smartphones an einem öffentlichen USB-Anschluss tatsächlich gefährlich?
Bestätigte reale Fälle sind selten, aber das zugrunde liegende Risiko besteht, weil eine normale USB-Verbindung sowohl Strom als auch Daten übertragen kann. Die Nur-Laden-Option zu wählen, wenn angeboten, beseitigt die Sorge vollständig.
Kann Antivirensoftware einen BadUSB-Angriff erkennen?
In der Regel nicht, da der Angriff funktioniert, indem sich ein Gerät als etwas anderes ausgibt, etwa eine Tastatur, statt über eine Datei, die Sicherheitssoftware normalerweise scannen würde.
Lohnen sich USB-Datenblocker?
Sie sind günstig und beseitigen jede Unsicherheit über Datenzugriff beim Laden an einem unbekannten öffentlichen Anschluss, weshalb sie für Vielreisende eine vernünftige Vorsichtsmaßnahme sind.
Warum blockiert mein Arbeitgeber USB-Sticks?
Meist um zu verhindern, dass Daten über ein privates Gerät die Organisation verlassen, und um zu stoppen, dass Schadsoftware von einem externen Gerät ins Netzwerk gelangt, beides gut verstandene und verbreitete Risiken.
 Passend dazuUSB-StickAmazon →
Entdecken
Weiterlesen
 USB-Standards und Geschwindigkeiten erklärt: von USB 1.0 bis USB4 Version 2.0Ein vollständiger Überblick über USB-Versionen und Geschwindigkeiten, von USB 1.0 bis USB4 Version 2.0, samt der verwirrenden Umbenennung v…
 USB-Anschlusstypen erklärt: von Type-A bis USB-CEin Ratgeber zu jedem USB-Anschlusstyp, von Type-A und Micro-USB bis USB-C, welche Geräte welchen nutzen und wie Adapter zwischen ihnen ver…
 So funktioniert USB-C-Laden: Power Delivery, PPS und EPR erklärtEine klare Erklärung des USB-C-Ladens: Power-Delivery-Aushandlung, PPS, Extended Power Range, Kabelstromgrenzen und häufige Gründe für lang…