
7 min de lectura
Seguridad USB: BadUSB, juice jacking y hábitos seguros
Un puerto USB puede transportar más que energía. Estos son los riesgos reales y los hábitos sencillos que protegen frente a ellos.
Un puerto USB parece inofensivo, pero también es una línea directa hacia un ordenador o un teléfono, y eso lo ha convertido en el objetivo de un puñado de ataques bien conocidos a lo largo de los años. La mayoría de la gente nunca se encontrará con ellos en la práctica, pero entender cómo funcionan facilita mucho desarrollar hábitos sensatos y de poco esfuerzo que sirven igual para teléfonos, portátiles y accesorios cotidianos.
Esta guía trata BadUSB, el juice jacking y los riesgos de la carga pública, los bloqueadores de datos, por qué algunas empresas restringen los dispositivos USB, y hábitos sencillos que mantienen seguro el uso diario del USB sin necesitar ningún conocimiento especial ni una vigilancia constante.
01
BadUSB: cuando un dispositivo finge ser otra cosa
BadUSB se refiere a una clase de ataque en la que el propio controlador interno de un dispositivo USB se reprograma para comportarse como un tipo de dispositivo distinto al que aparenta ser. Un dispositivo que parece una memoria USB normal, por ejemplo, puede hacerse pasar ante el ordenador por un teclado, y enviar entonces una secuencia rápida de pulsaciones de teclas en el momento en que se conecta, sin necesidad de abrir nunca ningún archivo.
Como este ataque funciona a nivel de cómo se identifica el dispositivo ante el ordenador, y no mediante un archivo que pudiera analizarse, resulta difícil de detectar para el software de seguridad habitual. Precisamente por eso, un dispositivo USB desconocido que se encuentre por ahí, como uno recogido en un aparcamiento o dejado en una sala de reuniones, nunca debería conectarse a un ordenador por curiosidad, por muy normal que parezca.
02
Juice jacking y carga pública
El juice jacking describe el riesgo de que un punto de carga USB público, como uno situado en un aeropuerto, una cafetería o el transporte público, pueda modificarse para intentar también acceder a los datos de un teléfono u otro dispositivo mientras carga, ya que un puerto USB estándar puede transportar tanto energía como datos por el mismo conector. En la práctica, los incidentes reales confirmados han sido escasos, pero el riesgo de fondo es lo bastante real como para que varias organizaciones de seguridad pública hayan emitido advertencias generales al respecto a lo largo de los años.
Un teléfono que muestra un aviso preguntando si confiar en un ordenador conectado, u ofreciendo opciones como solo carga o transferencia de archivos, está mostrando exactamente el tipo de protección diseñada para evitar este escenario, y elegir la opción de solo carga, cuando se ofrece, es una opción por defecto sensata en un punto público desconocido.
 Producto adecuadoBloqueador de datos USBAmazon →
03
Bloqueadores de datos y cómo funcionan
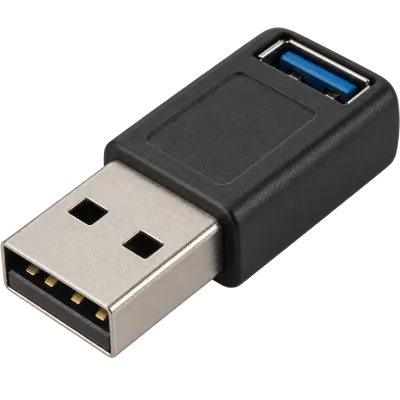
Un bloqueador de datos USB es un pequeño adaptador que se coloca entre un dispositivo y un cable o puerto de carga desconocido. Permite físicamente el paso de la energía mientras bloquea los pines de datos dentro del conector USB, lo que elimina por completo la posibilidad de cualquier intercambio de datos, sea cual sea la capacidad real del propio punto de carga.
Los bloqueadores de datos son baratos, lo bastante pequeños para llevarlos en un llavero o en una bolsa, y una forma sencilla de eliminar cualquier incertidumbre al cargar desde un puerto público cuya seguridad no se puede confirmar, sin necesidad de confiar en un aviso de software ni en las buenas intenciones del propio punto de carga.
04
Por qué algunas empresas restringen los dispositivos USB
Muchas organizaciones establecen políticas que limitan o bloquean los dispositivos de almacenamiento USB en los ordenadores de trabajo, y estas políticas existen por razones que van más allá de los ataques al estilo BadUSB en concreto. Un puerto USB sin restricciones también es una forma sencilla de que los datos salgan de la red de una empresa en una memoria USB personal, o de que software malicioso entre en una red desde un dispositivo infectado traído del exterior, saltándose por completo los controles de seguridad basados en la red.
Donde existen estas políticas, suelen aplicarse mediante una combinación de restricciones físicas en los puertos, software que solo permite tipos de dispositivo aprobados, y normas sobre qué dispositivos puede conectar el personal. Seguir la política de USB de un lugar de trabajo, aunque a veces resulte incómoda para una tarea concreta, generalmente está pensada para proteger frente a una categoría de riesgo real y bien conocida, y no es una restricción arbitraria.
Algunas organizaciones van más allá y desactivan por completo los puertos USB de los ordenadores de sobremesa, o entregan solo dispositivos de almacenamiento aprobados y gestionados centralmente al personal que realmente necesita almacenamiento portátil para su trabajo. Otras confían en software que reconoce identificadores de dispositivo aprobados e ignora silenciosamente cualquier otro, lo que permite que accesorios normales como teclados y ratones sigan funcionando mientras se bloquean los dispositivos de almacenamiento no reconocidos, sin que el personal tenga que cambiar en absoluto sus hábitos diarios.
05
Comparación de los riesgos USB habituales
| Riesgo | En qué consiste | Mitigación sencilla |
|---|---|---|
| BadUSB | Un dispositivo se hace pasar por otro tipo de dispositivo | Nunca conectar dispositivos desconocidos o encontrados |
| Juice jacking | Un punto de carga también intenta acceder a los datos | Usar el modo solo carga, o un bloqueador de datos |
| Dispositivos USB killer | Un dispositivo envía sobretensiones eléctricas dañinas | Evitar dispositivos desconocidos de origen incierto |
| Puertos de trabajo sin restricciones | Salida de datos o entrada de malware en la red | Seguir la política USB de la organización |
06
Dispositivos USB killer
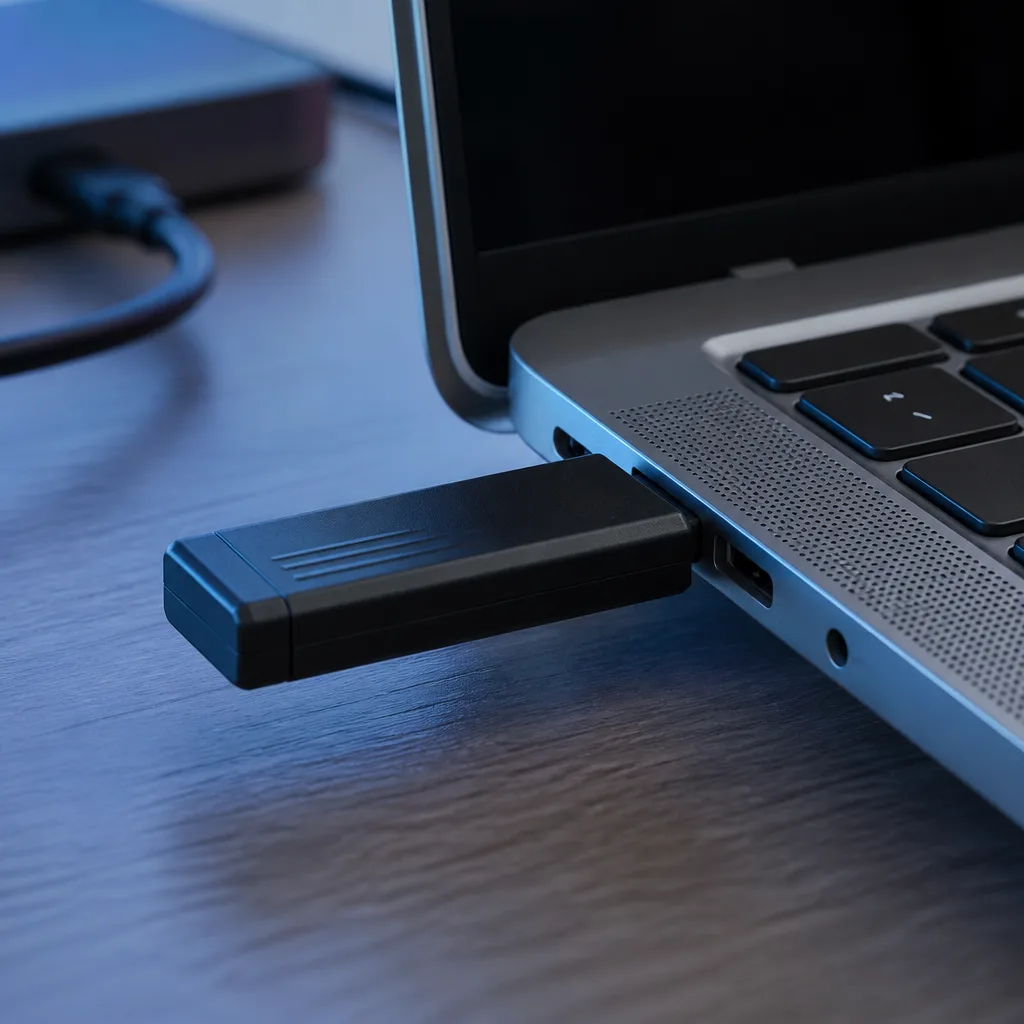
Un USB killer es un dispositivo fabricado para parecer una memoria USB normal pero diseñado en cambio para enviar deliberadamente una sobretensión eléctrica dañina al puerto USB de un ordenador en el momento en que se conecta, con la intención de dañar físicamente el equipo conectado en lugar de robar datos. Estos dispositivos son una amenaza deliberada y minoritaria, más que algo con lo que un usuario normal vaya a encontrarse por accidente, pero son otra razón para tratar con cautela, y no con curiosidad, los dispositivos desconocidos encontrados por ahí. A diferencia de BadUSB, que ataca datos y comportamiento, un USB killer causa daños físicos, a menudo permanentes, en el puerto y a veces en el resto del dispositivo, así que no existe una solución por software una vez que se ha activado.
07
Hábitos seguros para el día a día
La mayor parte del riesgo relacionado con el USB puede gestionarse con un pequeño conjunto de hábitos constantes, sin necesitar ningún conocimiento técnico especial.
- Nunca conectar a un ordenador personal o de trabajo un dispositivo USB desconocido encontrado en un lugar público.
- En puntos de carga públicos desconocidos, elegir la opción de solo carga cuando el teléfono la ofrezca, o usar un bloqueador de datos.
- Mantener actualizados los sistemas operativos, ya que algunas protecciones frente a ataques basados en USB están integradas en el software que gestiona cómo se reconocen los dispositivos conectados.
- Seguir la política USB de tu organización en el trabajo, aunque a veces resulte restrictiva para una tarea concreta.
- Comprar cables y accesorios de fuentes de confianza, ya que el aspecto externo de un cable no revela nada sobre lo que hace eléctricamente, como se explica en nuestra guía sobre cómo elegir cables USB.
08
Preguntas frecuentes
¿Es realmente peligroso cargar mi teléfono en un puerto USB público?
Los casos reales confirmados son escasos, pero el riesgo de fondo existe porque una conexión USB estándar puede transportar tanto energía como datos. Elegir la opción de solo carga, cuando se ofrece, elimina por completo la preocupación.
¿Puede un antivirus detectar un ataque BadUSB?
Generalmente no, ya que el ataque funciona haciendo que un dispositivo se identifique como otra cosa, como un teclado, en lugar de mediante un archivo que el software de seguridad analizaría normalmente.
¿Merece la pena comprar bloqueadores de datos USB?
Son baratos y eliminan cualquier incertidumbre sobre el acceso a datos al cargar desde un puerto público desconocido, así que son una precaución razonable para quienes viajan con frecuencia.
¿Por qué mi lugar de trabajo bloquea las memorias USB?
Normalmente para evitar que los datos salgan de la organización en un dispositivo personal y para impedir que entre malware en la red desde un dispositivo externo, dos riesgos comunes y bien conocidos.
Explorar
Sigue leyendo
 Estándares y velocidades USB explicados: de USB 1.0 a USB4 versión 2.0Un resumen completo de las versiones y velocidades USB, desde USB 1.0 hasta USB4 versión 2.0, incluido el confuso cambio de nombre de USB 3…
 Tipos de conectores USB explicados: de Type-A a USB-CUna guía de todos los tipos de conectores USB, desde Type-A y Micro-USB hasta USB-C, qué dispositivo usa cada uno y cómo los adaptadores ha…
 Cómo funciona la carga por USB-C: Power Delivery, PPS y EPR explicadosUna explicación clara de la carga por USB-C: la negociación de Power Delivery, PPS, el rango de potencia extendido, los límites de corrient…