
6 min de leitura
Segurança USB: BadUSB, juice jacking e hábitos seguros
Uma porta USB pode transportar mais do que energia. Veja os riscos reais e os hábitos simples que protegem contra eles.
Uma porta USB parece inofensiva, mas é também uma linha direta para um computador ou telefone, e isso fez dela um alvo para um punhado de ataques bem conhecidos ao longo dos anos. A maioria das pessoas nunca vai encontrar isto na prática, mas perceber como funcionam torna muito mais fácil desenvolver hábitos sensatos e de baixo esforço, que se aplicam igualmente a telefones, laptops e acessórios do dia a dia.
Este guia cobre o BadUSB, os riscos do juice jacking e do carregamento público, os bloqueadores de dados, por que algumas empresas restringem dispositivos USB, e hábitos simples que mantêm o uso diário do USB seguro, sem exigir qualquer conhecimento especial ou vigilância constante.
01
BadUSB: quando um dispositivo finge ser outra coisa
O BadUSB refere-se a uma classe de ataque em que o próprio controlador interno de um dispositivo USB é reprogramado para se comportar como um tipo de dispositivo diferente do que aparenta ser. Um dispositivo com aspeto de pendrive comum, por exemplo, pode ser feito para se identificar ao computador como um teclado, e depois enviar uma sequência rápida de teclas no momento em que é ligado, sem nunca precisar de ser aberto como um ficheiro.
Como este ataque funciona ao nível de como o dispositivo se identifica ao computador, e não através de um ficheiro que pudesse ser analisado, é difícil de detetar para o software de segurança comum. É precisamente por isso que um dispositivo USB desconhecido encontrado por aí, como um apanhado num parque de estacionamento ou deixado numa sala de reuniões, nunca deve ser ligado a um computador por curiosidade, por mais normal que pareça.
02
Juice jacking e carregamento público
O juice jacking descreve o risco de um ponto de carregamento USB público, como um encontrado num aeroporto, café ou transporte público, poder ser modificado para também tentar aceder aos dados de um telefone ou outro dispositivo enquanto carrega, já que uma porta USB padrão consegue transportar tanto energia como dados através do mesmo conector. Na prática, os incidentes reais confirmados têm sido raros, mas o risco subjacente é real o suficiente para que várias organizações de segurança pública já tenham emitido avisos gerais sobre o assunto ao longo dos anos.
Um telefone que mostra um aviso a perguntar se deve confiar num computador ligado, ou a oferecer opções como apenas carregar ou transferir ficheiros, está a mostrar exatamente o tipo de proteção construída para prevenir este cenário, e escolher a opção apenas carregar, quando oferecida, é uma escolha padrão sensata numa porta pública desconhecida.
 Produto relacionadoBloqueador de dados USBAmazon →
03
Bloqueadores de dados e como funcionam
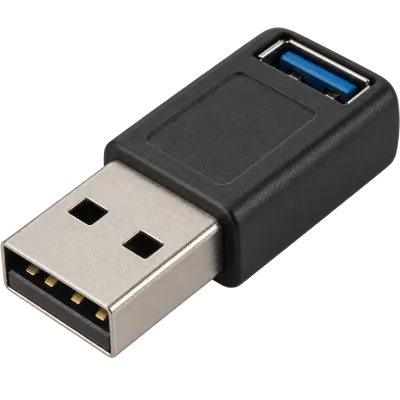
Um bloqueador de dados USB é um pequeno adaptador colocado entre um dispositivo e um cabo ou porta de carregamento desconhecidos. Permite fisicamente que a energia passe enquanto bloqueia os pinos de dados dentro do conector USB, o que remove por completo a possibilidade de qualquer troca de dados, independentemente do que o próprio ponto de carregamento seja capaz de fazer.
Os bloqueadores de dados são baratos, pequenos o suficiente para manter num porta-chaves ou numa mala, e uma forma direta de remover qualquer incerteza ao carregar numa porta pública cuja segurança não pode ser confirmada, sem precisar de confiar num aviso de software ou nas boas intenções do próprio ponto de carregamento.
04
Por que algumas empresas restringem dispositivos USB
Muitas organizações definem políticas que limitam ou bloqueiam dispositivos de armazenamento USB em computadores de trabalho, e estas políticas existem por razões que vão além especificamente de ataques estilo BadUSB. Uma porta USB sem restrições também é uma forma simples de dados saírem de uma rede empresarial através de um pendrive pessoal, ou de software malicioso entrar numa rede a partir de um dispositivo infetado trazido de fora, contornando totalmente os controlos de segurança baseados em rede.
Onde estas políticas existem, costumam aplicar-se através de uma combinação de restrições físicas de porta, software que só permite tipos de dispositivos aprovados, e regras sobre que dispositivos os funcionários podem ligar. Seguir a política USB de um local de trabalho, mesmo quando parece inconveniente para uma tarefa específica, costuma existir para proteger contra uma categoria de risco real e bem compreendida, e não é uma restrição arbitrária.
Algumas organizações vão mais longe e desativam completamente as portas USB em computadores de secretária, ou emitem apenas dispositivos de armazenamento aprovados e geridos centralmente aos funcionários que realmente precisam de armazenamento portátil para o seu trabalho. Outras dependem de software que reconhece identificadores de dispositivos aprovados e ignora silenciosamente qualquer outro, o que permite que acessórios normais, como teclados e ratos, continuem a funcionar enquanto bloqueia dispositivos de armazenamento não reconhecidos, sem que os funcionários precisem de mudar os seus hábitos diários.
05
Comparar riscos USB comuns
| Risco | O que envolve | Mitigação simples |
|---|---|---|
| BadUSB | Um dispositivo disfarça-se como um tipo de dispositivo diferente | Nunca ligue dispositivos desconhecidos ou encontrados |
| Juice jacking | Uma porta de carregamento também tenta aceder a dados | Use o modo apenas carregar, ou um bloqueador de dados |
| Dispositivos USB killer | Um dispositivo envia picos elétricos danosos | Evite dispositivos desconhecidos de fontes não identificadas |
| Portas de trabalho sem restrições | Dados a sair ou malware a entrar numa rede | Siga a política USB da organização |
06
Dispositivos USB killer
Um USB killer é um dispositivo construído para parecer um pendrive comum, mas concebido para enviar deliberadamente um pico elétrico danoso para a porta USB de um computador no momento em que é ligado, com a intenção de danificar fisicamente o equipamento ligado, em vez de roubar dados. Estes dispositivos são uma ameaça deliberada e de nicho, e não algo que um utilizador comum tenha probabilidade de encontrar por acidente, mas são mais uma razão para tratar dispositivos desconhecidos encontrados por aí com cautela em vez de curiosidade. Ao contrário do BadUSB, que visa dados e comportamento, um USB killer causa danos físicos, muitas vezes permanentes, à porta e por vezes ao dispositivo em geral, pelo que não há correção de software depois de ser acionado.
07
Hábitos seguros no dia a dia
A maioria dos riscos relacionados com USB pode ser gerida com um pequeno conjunto de hábitos consistentes, sem precisar de qualquer conhecimento técnico especial.
- Nunca ligue um dispositivo USB desconhecido encontrado num local público a um computador pessoal ou de trabalho.
- Em pontos de carregamento públicos desconhecidos, escolha a opção apenas carregar quando um telefone a oferecer, ou use um bloqueador de dados.
- Mantenha os sistemas operativos atualizados, já que algumas proteções contra ataques baseados em USB estão incorporadas no software que gere como os dispositivos ligados são reconhecidos.
- Siga a política USB da sua organização no trabalho, mesmo que ocasionalmente pareça restritiva para uma tarefa específica.
- Compre cabos e acessórios de fontes em que confia, já que o aspeto exterior de um cabo não revela nada sobre o que faz eletricamente, conforme abordado no nosso guia sobre como escolher cabos USB.
08
Perguntas frequentes
Carregar o meu telefone numa porta USB pública é realmente perigoso?
Os casos reais confirmados são raros, mas o risco subjacente existe porque uma ligação USB padrão consegue transportar tanto energia como dados. Escolher a opção apenas carregar, quando oferecida, remove completamente a preocupação.
O software antivírus consegue detetar um ataque BadUSB?
Geralmente não, já que o ataque funciona fazendo um dispositivo identificar-se como outra coisa, como um teclado, em vez de através de um ficheiro que o software de segurança normalmente analisaria.
Vale a pena comprar bloqueadores de dados USB?
São baratos e removem qualquer incerteza sobre o acesso a dados ao carregar numa porta pública desconhecida, pelo que são uma precaução razoável para viajantes frequentes.
Por que o meu local de trabalho bloqueia pendrives USB?
Normalmente para evitar que dados saiam da organização através de um dispositivo pessoal e para impedir que malware entre na rede a partir de um dispositivo externo, ambos riscos bem compreendidos e comuns.
Explorar
Ler a seguir
 Padrões USB e velocidades explicados: da USB 1.0 à USB4 Versão 2.0Uma visão completa das versões e velocidades USB, da USB 1.0 à USB4 Versão 2.0, incluindo a confusa renomeação da USB 3.x.
 Tipos de conectores USB explicados: do Type-A ao USB-CUm guia sobre todo tipo de conector USB, do Type-A e Micro-USB ao USB-C, quem usa cada um e como os adaptadores fazem a ponte entre eles.
 Como funciona o carregamento USB-C: Power Delivery, PPS e EPR explicadosUma explicação clara do carregamento USB-C: negociação Power Delivery, PPS, Extended Power Range, limites de corrente do cabo e razões comu…