
6 min di lettura
Sicurezza USB: BadUSB, juice jacking e abitudini sicure
Una porta USB può trasportare più della sola potenza. Ecco i rischi reali e le semplici abitudini che proteggono da essi.
Una porta USB sembra innocua, ma è anche una linea diretta verso un computer o un telefono, e questo l'ha resa un bersaglio per una manciata di attacchi ben noti nel corso degli anni. La maggior parte delle persone non li incontrerà mai in pratica, ma capire come funzionano rende molto più facile sviluppare abitudini sensate e a basso sforzo, che valgono sia per telefoni sia per laptop e accessori quotidiani.
Questa guida copre BadUSB, i rischi del juice jacking e della ricarica pubblica, i blocca dati, perché alcune aziende limitano i dispositivi USB, e semplici abitudini che mantengono sicuro l'uso quotidiano dell'USB senza richiedere alcuna competenza speciale o vigilanza costante.
01
BadUSB: quando un dispositivo finge di essere qualcos'altro
BadUSB si riferisce a una classe di attacco in cui il controller interno di un dispositivo USB viene riprogrammato per comportarsi come un tipo di dispositivo diverso da quello che sembra essere. Un dispositivo che sembra una normale chiavetta, per esempio, può essere fatto identificare al computer come una tastiera, e poi inviare una rapida sequenza di tasti nel momento in cui viene collegato, senza mai dover essere aperto come file.
Poiché questo attacco funziona a livello di come il dispositivo si identifica al computer, piuttosto che tramite un file che potrebbe essere scansionato, è difficile da rilevare per il normale software di sicurezza. Ecco esattamente perché un dispositivo USB sconosciuto trovato in giro, come uno raccolto in un parcheggio o lasciato in una sala riunioni, non dovrebbe mai essere collegato a un computer per curiosità, per quanto ordinario possa sembrare.
02
Juice jacking e ricarica pubblica
Il juice jacking descrive il rischio che un punto di ricarica USB pubblico, come uno trovato in un aeroporto, un bar o sui mezzi pubblici, possa essere modificato per tentare anche di accedere ai dati di un telefono o di un altro dispositivo mentre si ricarica, poiché una normale porta USB può trasportare sia potenza sia dati sullo stesso connettore. In pratica, gli incidenti reali confermati sono rari, ma il rischio di fondo è abbastanza reale che diverse organizzazioni per la sicurezza pubblica abbiano emesso avvisi generali a riguardo nel corso degli anni.
Un telefono che mostra un messaggio chiedendo se fidarsi di un computer collegato, o che offre opzioni come solo ricarica o trasferimento file, mostra esattamente il tipo di protezione costruita per proteggere da questo scenario, e scegliere l'opzione solo ricarica, quando offerta, è una scelta predefinita sensata a una porta pubblica sconosciuta.
 Prodotto abbinatoBlocco dati USBAmazon →
03
I blocca dati e come funzionano
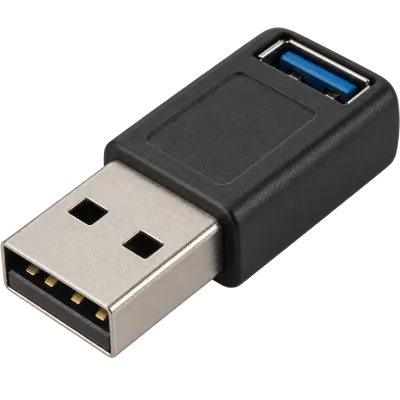
Un blocca dati USB è un piccolo adattatore posizionato tra un dispositivo e un cavo o una porta di ricarica sconosciuti. Permette fisicamente il passaggio della potenza bloccando i pin dati all'interno del connettore USB, il che elimina del tutto la possibilità di qualsiasi scambio di dati, indipendentemente da cosa potrebbe altrimenti essere in grado di fare il punto di ricarica stesso.
I blocca dati sono economici, abbastanza piccoli da tenere su un portachiavi o in una borsa, e un modo diretto per eliminare qualsiasi incertezza quando ci si carica da una porta pubblica di sicurezza non confermabile, senza doversi fidare di un messaggio software o delle buone intenzioni del punto di ricarica stesso.
04
Perché alcune aziende limitano i dispositivi USB
Molte organizzazioni impostano politiche che limitano o bloccano i dispositivi di storage USB sui computer di lavoro, e queste politiche esistono per motivi che vanno oltre gli attacchi in stile BadUSB in particolare. Una porta USB senza restrizioni è anche un modo semplice perché i dati escano da una rete aziendale su una chiavetta personale, o perché software dannoso entri in una rete da un dispositivo infetto portato dall'esterno, aggirando completamente i controlli di sicurezza basati sulla rete.
Dove esistono tali politiche, di solito si applicano tramite una combinazione di restrizioni fisiche sulle porte, software che permette solo tipi di dispositivo approvati, e regole su quali dispositivi il personale può collegare. Seguire la politica USB di un ambiente di lavoro, anche quando sembra scomoda per un compito specifico, di solito serve a proteggere da una categoria di rischio reale e ben compresa piuttosto che essere una restrizione arbitraria.
Alcune organizzazioni vanno oltre e disabilitano completamente le porte USB sui computer desktop, oppure forniscono al personale che ha davvero bisogno di storage portatile solo dispositivi approvati e gestiti centralmente. Altre si affidano a software che riconosce identificativi di dispositivo approvati e ignora silenziosamente tutto il resto, il che permette ad accessori normali come tastiere e mouse di continuare a funzionare bloccando i dispositivi di storage non riconosciuti, senza che il personale debba cambiare affatto le proprie abitudini quotidiane.
05
Confronto dei rischi USB comuni
| Rischio | Cosa comporta | Mitigazione semplice |
|---|---|---|
| BadUSB | Un dispositivo si maschera come un tipo di dispositivo diverso | Non collegare mai dispositivi sconosciuti o trovati |
| Juice jacking | Una porta di ricarica tenta anche l'accesso ai dati | Usa la modalità solo ricarica, o un blocca dati |
| Dispositivi USB killer | Un dispositivo invia sovratensioni elettriche dannose | Evita dispositivi sconosciuti da fonti non note |
| Porte aziendali senza restrizioni | Dati che escono o malware che entra in una rete | Segui la politica USB dell'organizzazione |
06
Dispositivi USB killer
Un USB killer è un dispositivo costruito per sembrare una normale chiavetta ma progettato invece per inviare deliberatamente una sovratensione elettrica dannosa nella porta USB di un computer nel momento in cui viene collegato, con l'intento di danneggiare fisicamente l'apparecchiatura collegata piuttosto che rubare dati. Questi dispositivi sono una minaccia di nicchia e deliberata piuttosto che qualcosa che un utente comune rischia di incontrare per caso, ma sono un altro motivo per trattare con cautela, e non con curiosità, i dispositivi sconosciuti trovati in giro. A differenza di BadUSB, che prende di mira dati e comportamento, un USB killer causa danni fisici, spesso permanenti, alla porta e a volte al dispositivo più ampio, quindi non esiste una soluzione software una volta attivato.
07
Abitudini sicure quotidiane
La maggior parte dei rischi legati all'USB può essere gestita con un piccolo insieme di abitudini coerenti, senza bisogno di alcuna conoscenza tecnica speciale.
- Non collegare mai a un computer personale o di lavoro un dispositivo USB sconosciuto trovato in un luogo pubblico.
- Nei punti di ricarica pubblici sconosciuti, scegli un'opzione solo ricarica quando un telefono la offre, oppure usa un blocca dati.
- Mantieni aggiornati i sistemi operativi, poiché alcune protezioni contro gli attacchi basati su USB sono integrate nel software che gestisce come vengono riconosciuti i dispositivi collegati.
- Segui la politica USB della tua organizzazione al lavoro, anche se a volte sembra restrittiva per un compito specifico.
- Compra cavi e accessori da fonti di fiducia, poiché l'aspetto esterno di un cavo non rivela nulla su cosa fa elettricamente, come trattato nella nostra guida su come scegliere i cavi USB.
08
Domande frequenti
Caricare il telefono a una porta USB pubblica è davvero pericoloso?
I casi reali confermati sono rari, ma il rischio di fondo esiste perché una connessione USB standard può trasportare sia potenza sia dati. Scegliere un'opzione solo ricarica, quando offerta, elimina del tutto la preoccupazione.
Un antivirus può rilevare un attacco BadUSB?
In genere no, poiché l'attacco funziona facendo identificare un dispositivo come qualcos'altro, come una tastiera, piuttosto che tramite un file che il software di sicurezza normalmente scansionerebbe.
Vale la pena comprare blocca dati USB?
Sono economici ed eliminano qualsiasi incertezza sull'accesso ai dati quando ci si carica da una porta pubblica sconosciuta, quindi sono una precauzione ragionevole per chi viaggia spesso.
Perché il mio posto di lavoro blocca le chiavette USB?
Tipicamente per impedire che i dati escano dall'organizzazione su un dispositivo personale e per impedire che malware entri nella rete da un dispositivo esterno, entrambi rischi ben compresi e comuni.
Esplora
Continua a leggere
 Standard e velocità USB spiegati: da USB 1.0 a USB4 versione 2.0Una panoramica completa delle versioni e velocità USB, da USB 1.0 a USB4 versione 2.0, compresa la confusa rinominazione di USB 3.x.
 Tipi di connettore USB spiegati: dal Type-A all'USB-CUna guida a ogni tipo di connettore USB, da Type-A e Micro-USB a USB-C, quali dispositivi usano quale e come gli adattatori collegano l'uno…
 Come funziona la ricarica USB-C: Power Delivery, PPS ed EPR spiegatiUna spiegazione chiara della ricarica USB-C: negoziazione Power Delivery, PPS, Extended Power Range, limiti di corrente dei cavi e cause co…