
5 min leestijd
USB-veiligheid: BadUSB, juice jacking en veilige gewoontes
Een USB-poort kan meer dan alleen stroom overbrengen. Dit zijn de echte risico's en de eenvoudige gewoontes die ertegen beschermen.
Een USB-poort ziet er onschuldig uit, maar het is ook een directe lijn naar een computer of telefoon, en dat heeft er in de loop der jaren voor gezorgd dat het een doelwit is geworden voor een handvol bekende aanvallen. De meeste mensen zullen deze in de praktijk nooit tegenkomen, maar begrijpen hoe ze werken maakt het veel makkelijker om verstandige, weinig moeite kostende gewoontes te ontwikkelen die ook gelden voor telefoons, laptops en alledaagse accessoires.
Deze gids behandelt BadUSB, juice jacking en risico's van openbaar opladen, databeveiligers, waarom sommige bedrijven USB-apparaten beperken, en eenvoudige gewoontes die alledaags USB-gebruik veilig houden zonder speciale expertise of voortdurende waakzaamheid te vereisen.
01
BadUSB: wanneer een apparaat doet alsof het iets anders is
BadUSB verwijst naar een klasse aanvallen waarbij de eigen interne controller van een USB-apparaat wordt herprogrammeerd om zich te gedragen als een ander type apparaat dan het lijkt te zijn. Een apparaat dat eruitziet als een gewone USB-stick, kan bijvoorbeeld worden aangepast om zich bij de computer te identificeren als een toetsenbord, en dan, op het moment dat hij wordt aangesloten, een snelle reeks toetsaanslagen te sturen, zonder ooit als bestand geopend te hoeven worden.
Omdat deze aanval werkt op het niveau van hoe het apparaat zich identificeert bij de computer, in plaats van via een bestand dat gescand zou kunnen worden, is het moeilijk voor gewone beveiligingssoftware om te detecteren. Dit is precies waarom een onbekend USB-apparaat dat ergens rondslingert, zoals eentje gevonden op een parkeerplaats of achtergelaten in een vergaderruimte, nooit uit nieuwsgierigheid in een computer moet worden gestoken, hoe gewoon het er ook uitziet.
 Passend productUSB-C naar USB-A-kabelAmazon →
02
Juice jacking en openbaar opladen
Juice jacking beschrijft het risico dat een openbaar USB-oplaadpunt, zoals eentje op een luchthaven, in een café of op openbaar vervoer, aangepast zou kunnen zijn om ook te proberen data van een telefoon of ander apparaat te benaderen terwijl het oplaadt, omdat een standaard USB-poort zowel stroom als data via dezelfde connector kan overbrengen. In de praktijk zijn bevestigde incidenten uit de echte wereld zeldzaam, maar het onderliggende risico is echt genoeg dat verschillende organisaties voor openbare veiligheid er in de loop der jaren algemene waarschuwingen over hebben afgegeven.
Een telefoon die een melding toont die vraagt of een aangesloten computer moet worden vertrouwd, of die opties biedt zoals alleen opladen of bestandsoverdracht, toont precies het soort bescherming dat is gebouwd om tegen dit scenario te beschermen, en de optie alleen opladen kiezen, indien aangeboden, is een verstandige standaardkeuze bij een onbekend openbaar oplaadpunt.
 Passend productUSB-datablokkerAmazon →
03
Databeveiligers en hoe ze werken
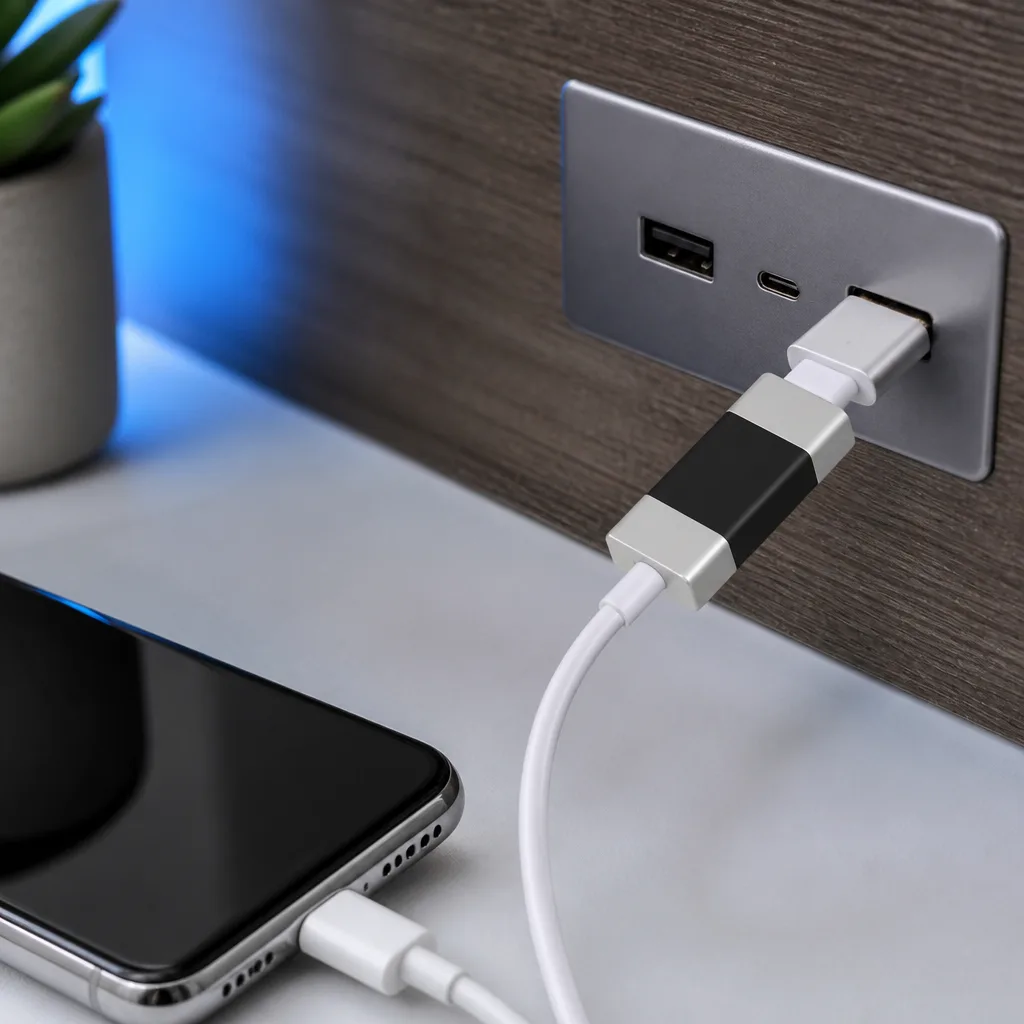
Een USB-databeveiliger is een kleine adapter die tussen een apparaat en een onbekende kabel of oplaadpunt wordt geplaatst. Hij laat fysiek stroom doorgaan terwijl de datapinnen in de USB-connector worden geblokkeerd, waardoor elke mogelijkheid van gegevensuitwisseling volledig wordt weggenomen, ongeacht waartoe het oplaadpunt zelf anders in staat zou kunnen zijn.
Databeveiligers zijn goedkoop, klein genoeg om aan een sleutelbos of in een tas mee te dragen, en een eenvoudige manier om alle onzekerheid weg te nemen bij het opladen via een openbaar punt waarvan de veiligheid niet bevestigd kan worden, zonder een softwaremelding of de goede bedoelingen van het oplaadpunt zelf te hoeven vertrouwen.
04
Waarom sommige bedrijven USB-apparaten beperken
Veel organisaties stellen beleid op dat USB-opslagapparaten op werkcomputers beperkt of blokkeert, en dit beleid bestaat om redenen die verder gaan dan alleen BadUSB-achtige aanvallen. Een onbeperkte USB-poort is ook een simpele manier voor data om een bedrijfsnetwerk te verlaten via een persoonlijke USB-stick, of voor kwaadaardige software om een netwerk binnen te komen via een geïnfecteerd apparaat dat van buitenaf is meegebracht, waarbij netwerkgebaseerde beveiligingscontroles volledig worden omzeild.
Waar zulk beleid bestaat, geldt het meestal via een combinatie van fysieke poortbeperkingen, software die alleen goedgekeurde apparaattypes toestaat, en regels over welke apparaten medewerkers mogen aansluiten. Het USB-beleid van een werkplek volgen, ook als het voor een specifieke taak onhandig lijkt, is over het algemeen bedoeld om te beschermen tegen een echte en goed begrepen risicocategorie, in plaats van een willekeurige beperking te zijn.
Sommige organisaties gaan verder en schakelen USB-poorten op desktopcomputers helemaal uit, of geven alleen goedgekeurde, centraal beheerde opslagapparaten aan medewerkers die daadwerkelijk draagbare opslag nodig hebben voor hun werk. Andere vertrouwen op software die goedgekeurde apparaat-ID's herkent en al het andere stilzwijgend negeert, waardoor gewone accessoires zoals toetsenborden en muizen kunnen blijven werken terwijl onherkende opslagapparaten worden geblokkeerd, zonder dat medewerkers hun dagelijkse gewoontes hoeven te veranderen.
 Passend productUSB-stickAmazon →
05
Veelvoorkomende USB-risico's vergeleken
| Risico | Wat het inhoudt | Eenvoudige beperking |
|---|---|---|
| BadUSB | Een apparaat vermomt zich als een ander apparaattype | Steek nooit onbekende of gevonden apparaten in |
| Juice jacking | Een oplaadpunt probeert ook data te benaderen | Gebruik de alleen-opladen-modus, of een databeveiliger |
| USB killer-apparaten | Een apparaat stuurt schadelijke elektrische pieken | Vermijd onbekende apparaten van onbekende bronnen |
| Onbeperkte werkpoorten | Data die het netwerk verlaat of malware die binnenkomt | Volg het organisatorische USB-beleid |
06
USB killer-apparaten
Een USB killer is een apparaat gebouwd om eruit te zien als een gewone USB-stick, maar in plaats daarvan ontworpen om bewust een schadelijke elektrische piek in een USB-poort van een computer te sturen zodra het wordt aangesloten, met de bedoeling de aangesloten apparatuur fysiek te beschadigen in plaats van data te stelen. Deze apparaten zijn een niche, doelbewuste dreiging in plaats van iets dat een gewone gebruiker per ongeluk waarschijnlijk tegenkomt, maar ze zijn nog een reden om onbekende gevonden apparaten met voorzichtigheid te behandelen in plaats van met nieuwsgierigheid. In tegenstelling tot BadUSB, dat data en gedrag als doelwit heeft, veroorzaakt een USB killer fysieke, vaak permanente schade aan de poort en soms het bredere apparaat, dus is er geen softwareoplossing nadat hij is geactiveerd.
07
Veilige alledaagse gewoontes
De meeste USB-gerelateerde risico's kunnen worden beheerd met een kleine set consistente gewoontes, zonder speciale technische kennis nodig te hebben.
- Steek nooit een onbekend USB-apparaat dat op een openbare plek is gevonden in een persoonlijke of werkcomputer.
- Kies bij onbekende openbare oplaadpunten voor een alleen-opladen-optie als een telefoon die aanbiedt, of gebruik een databeveiliger.
- Houd besturingssystemen up-to-date, omdat sommige beschermingen tegen USB-gebaseerde aanvallen zijn ingebouwd in de software die beheert hoe aangesloten apparaten worden herkend.
- Volg het USB-beleid van je organisatie op het werk, ook al voelt het soms beperkend aan voor een specifieke taak.
- Koop kabels en accessoires bij bronnen die je vertrouwt, want het uiterlijk van een kabel onthult niets over wat hij elektrisch doet, zoals behandeld in onze gids over het kiezen van USB-kabels.
08
Veelgestelde vragen
Is mijn telefoon opladen bij een openbaar USB-punt echt gevaarlijk?
Bevestigde gevallen uit de echte wereld zijn zeldzaam, maar het onderliggende risico bestaat omdat een standaard USB-verbinding zowel stroom als data kan overbrengen. Kiezen voor een alleen-opladen-optie, indien aangeboden, neemt de zorg volledig weg.
Kan antivirussoftware een BadUSB-aanval detecteren?
Over het algemeen niet, omdat de aanval werkt doordat een apparaat zich identificeert als iets anders, zoals een toetsenbord, in plaats van via een bestand dat beveiligingssoftware normaal zou scannen.
Zijn USB-databeveiligers de moeite waard om te kopen?
Ze zijn goedkoop en nemen alle onzekerheid weg over datatoegang bij het opladen via een onbekend openbaar punt, dus zijn ze een redelijke voorzorgsmaatregel voor frequente reizigers.
Waarom blokkeert mijn werkplek USB-sticks?
Meestal om te voorkomen dat data de organisatie verlaat via een persoonlijk apparaat en om te stoppen dat malware het netwerk binnenkomt via een extern apparaat, beide goed begrepen en veelvoorkomende risico's.
Verkennen
Lees hierna
 USB Standaarden en Snelheden Uitgelegd: USB 1.0 tot USB4 Versie 2.0Een compleet overzicht van USB versies en snelheden, van USB 1.0 tot USB4 Versie 2.0, inclusief de verwarrende hernoeming van USB 3.x.
 USB Connectortypes Uitgelegd: Van Type-A tot USB-CEen gids over elk USB connectortype, van Type-A en Micro-USB tot USB-C, welke apparaten welke gebruiken, en hoe adapters ertussen overbrugg…
 Hoe USB-C Opladen Werkt: Power Delivery, PPS en EPR UitgelegdEen duidelijke uitleg van USB-C opladen: Power Delivery onderhandeling, PPS, Extended Power Range, stroomlimieten van kabels, en veelvoorko…