
7 min de lecture
Sécurité USB : BadUSB, juice jacking et bons réflexes
Un port USB peut transporter plus que de la puissance. Voici les vrais risques et les habitudes simples qui en protègent.
Un port USB paraît inoffensif, mais c'est aussi une ligne directe vers un ordinateur ou un téléphone, ce qui en a fait la cible de quelques attaques bien connues au fil des ans. La plupart des gens ne les rencontreront jamais en pratique, mais comprendre leur fonctionnement facilite grandement le développement de réflexes simples et sensés, qui s'appliquent aussi bien aux téléphones qu'aux ordinateurs portables et aux accessoires du quotidien.
Ce guide couvre BadUSB, le juice jacking et les risques liés à la charge publique, les bloqueurs de données, pourquoi certaines entreprises restreignent les périphériques USB, et des habitudes simples qui gardent un usage USB quotidien sûr sans exiger de compétences particulières ni de vigilance constante.
01
BadUSB : quand un appareil se fait passer pour autre chose
BadUSB désigne une catégorie d'attaque où le contrôleur interne d'un périphérique USB est reprogrammé pour se comporter comme un type d'appareil différent de celui qu'il semble être. Un appareil qui ressemble à une clé USB ordinaire, par exemple, peut être conçu pour s'identifier auprès de l'ordinateur comme un clavier, puis envoyer une séquence rapide de frappes dès qu'il est branché, sans jamais avoir besoin d'être ouvert comme un fichier.
Comme cette attaque fonctionne au niveau de la façon dont l'appareil s'identifie auprès de l'ordinateur, plutôt que via un fichier qui pourrait être analysé, elle est difficile à détecter pour les logiciels de sécurité classiques. C'est précisément pourquoi un périphérique USB inconnu trouvé quelque part, comme un objet ramassé sur un parking ou laissé dans une salle de réunion, ne doit jamais être branché sur un ordinateur par curiosité, aussi ordinaire qu'il paraisse.
 Produit adaptéClé USBAmazon →
02
Juice jacking et charge publique
Le juice jacking décrit le risque qu'une borne de charge USB publique, comme celles présentes dans un aéroport, un café ou les transports en commun, puisse être modifiée pour tenter aussi d'accéder aux données d'un téléphone ou d'un autre appareil pendant sa charge, puisqu'un port USB standard peut transporter à la fois de la puissance et des données sur le même connecteur. En pratique, les incidents réels confirmés restent rares, mais le risque sous jacent est assez réel pour que plusieurs organismes de sécurité publique aient émis des avertissements généraux à ce sujet au fil des ans.
Un téléphone qui affiche une invite demandant s'il faut faire confiance à un ordinateur connecté, ou proposant des options comme charge uniquement ou transfert de fichiers, applique exactement le type de protection conçu pour parer ce scénario, et choisir l'option charge uniquement, lorsqu'elle est proposée, est un réflexe sensé sur une borne publique inconnue.
 Produit adaptéBloqueur de données USBAmazon →
03
Bloqueurs de données et leur fonctionnement
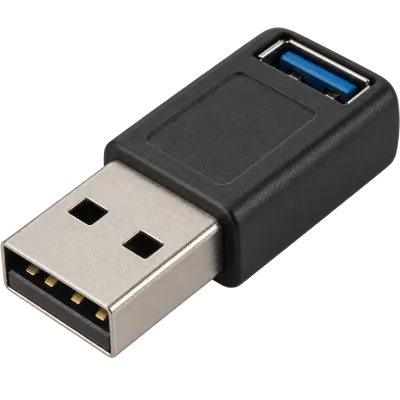
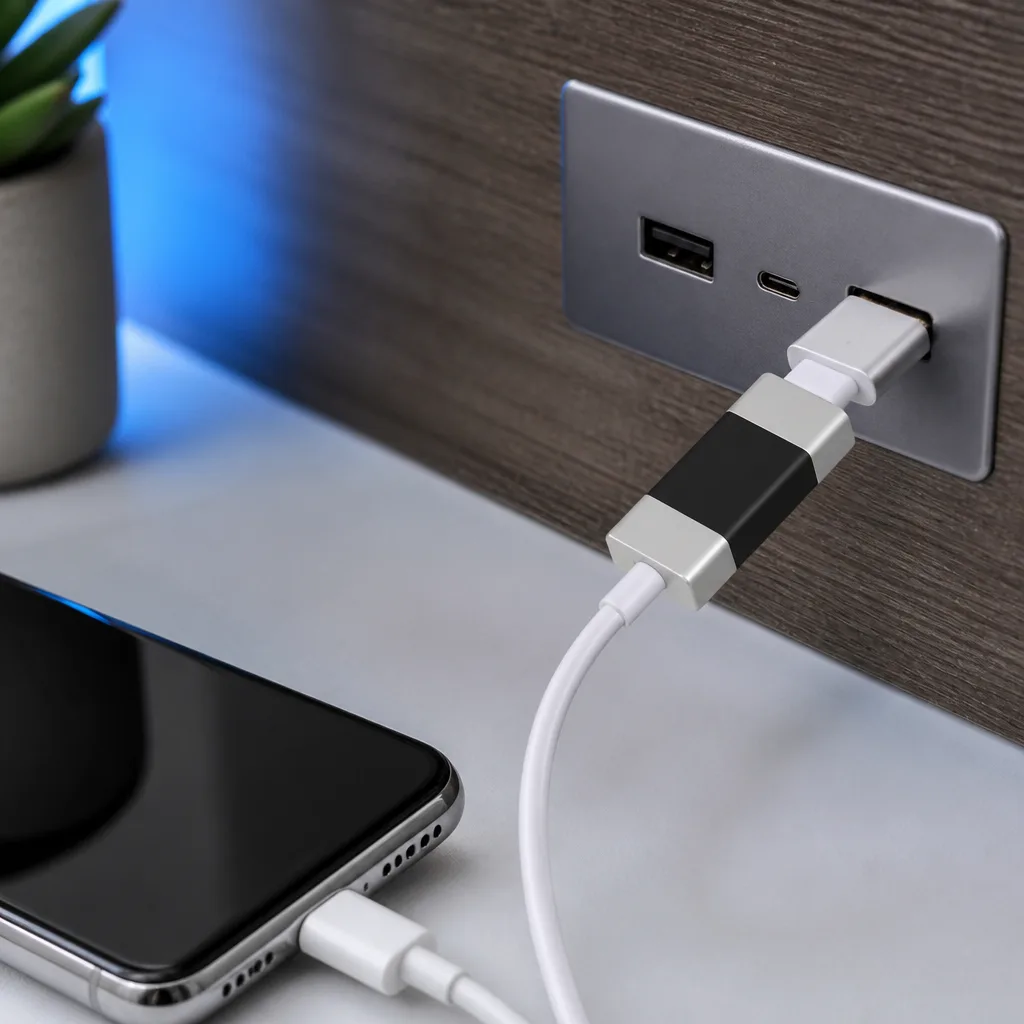
Un bloqueur de données USB est un petit adaptateur placé entre un appareil et un câble ou une borne de charge inconnue. Il laisse passer physiquement la puissance tout en bloquant les broches de données à l'intérieur du connecteur USB, ce qui supprime totalement la possibilité d'un échange de données, quelle que soit la capacité réelle de la borne de charge elle même.
Les bloqueurs de données sont peu coûteux, assez petits pour rester sur un porte clés ou dans un sac, et constituent un moyen simple de lever toute incertitude en chargeant depuis une borne publique dont la sécurité ne peut être confirmée, sans avoir à faire confiance à une invite logicielle ou aux bonnes intentions de la borne elle même.
04
Pourquoi certaines entreprises restreignent les périphériques USB
De nombreuses organisations fixent des politiques limitant ou bloquant les périphériques de stockage USB sur les ordinateurs professionnels, et ces politiques existent pour des raisons qui vont au delà des attaques de type BadUSB spécifiquement. Un port USB sans restriction est aussi un moyen simple pour des données de quitter un réseau d'entreprise via une clé USB personnelle, ou pour un logiciel malveillant de pénétrer un réseau depuis un appareil infecté apporté de l'extérieur, contournant entièrement les contrôles de sécurité réseau.
Là où de telles politiques existent, elles s'appliquent généralement via une combinaison de restrictions physiques sur les ports, de logiciels n'autorisant que des types d'appareils approuvés, et de règles sur les appareils que le personnel est autorisé à connecter. Suivre la politique USB d'un lieu de travail, même lorsqu'elle semble contraignante pour une tâche précise, vise généralement à protéger contre une catégorie de risque bien réelle et bien comprise plutôt que d'être une restriction arbitraire.
Certaines organisations vont plus loin et désactivent entièrement les ports USB des ordinateurs de bureau, ou ne délivrent que des périphériques de stockage approuvés et gérés de façon centralisée au personnel qui a réellement besoin de stockage portable pour son travail. D'autres s'appuient sur un logiciel qui reconnaît les identifiants d'appareils approuvés et ignore silencieusement tout le reste, ce qui permet aux accessoires normaux comme les claviers et les souris de continuer à fonctionner tout en bloquant les périphériques de stockage non reconnus, sans que le personnel n'ait à changer ses habitudes quotidiennes.
05
Comparer les risques USB courants
| Risque | Ce qu'il implique | Parade simple |
|---|---|---|
| BadUSB | Un appareil se fait passer pour un type d'appareil différent | Ne jamais brancher d'appareils inconnus ou trouvés |
| Juice jacking | Une borne de charge tente aussi un accès aux données | Utiliser le mode charge uniquement, ou un bloqueur de données |
| Clés USB destructrices | Un appareil envoie des surtensions électriques dommageables | Éviter les appareils inconnus de sources non fiables |
| Ports professionnels sans restriction | Fuite de données ou intrusion de logiciels malveillants dans un réseau | Suivre la politique USB de l'organisation |
06
Les clés USB destructrices
Un USB killer est un appareil conçu pour ressembler à une clé USB ordinaire mais destiné plutôt à envoyer délibérément une surtension électrique dommageable dans le port USB d'un ordinateur dès qu'il est branché, dans le but d'endommager physiquement l'équipement connecté plutôt que de voler des données. Ces appareils constituent une menace de niche et délibérée plutôt qu'un risque qu'un utilisateur ordinaire est susceptible de rencontrer par accident, mais ils sont une raison de plus de traiter les appareils inconnus trouvés avec prudence plutôt qu'avec curiosité. Contrairement à BadUSB, qui vise les données et le comportement, un USB killer cause des dommages physiques et souvent permanents au port et parfois à l'appareil dans son ensemble, il n'existe donc aucune solution logicielle une fois qu'il a été déclenché.
07
Bonnes habitudes au quotidien
La plupart des risques liés à l'USB peuvent être gérés avec un petit ensemble d'habitudes cohérentes, sans nécessiter de connaissance technique particulière.
- Ne jamais brancher un périphérique USB inconnu trouvé dans un lieu public sur un ordinateur personnel ou professionnel.
- Sur des bornes de charge publiques inconnues, choisissez l'option charge uniquement lorsqu'un téléphone la propose, ou utilisez un bloqueur de données.
- Gardez les systèmes d'exploitation à jour, car certaines protections contre les attaques de type USB sont intégrées au logiciel qui gère la reconnaissance des appareils connectés.
- Suivez la politique USB de votre organisation au travail, même si elle semble parfois contraignante pour une tâche précise.
- Achetez câbles et accessoires auprès de sources de confiance, car l'apparence extérieure d'un câble ne révèle rien de ce qu'il fait électriquement, comme expliqué dans notre guide sur le choix des câbles USB.
08
Questions fréquentes
Charger mon téléphone sur un port USB public est il vraiment dangereux ?
Les cas réels confirmés sont rares, mais le risque sous jacent existe parce qu'une connexion USB standard peut transporter à la fois puissance et données. Choisir l'option charge uniquement, lorsqu'elle est proposée, écarte entièrement le problème.
Un antivirus peut il détecter une attaque BadUSB ?
Généralement non, car l'attaque fonctionne en faisant en sorte qu'un appareil s'identifie comme autre chose, comme un clavier, plutôt que via un fichier qu'un logiciel de sécurité analyserait normalement.
Les bloqueurs de données USB valent ils la peine d'être achetés ?
Ils sont peu coûteux et lèvent toute incertitude concernant l'accès aux données lors d'une charge sur une borne publique inconnue, ils constituent donc une précaution raisonnable pour les voyageurs fréquents.
Pourquoi mon entreprise bloque t elle les clés USB ?
Généralement pour empêcher les données de quitter l'organisation via un appareil personnel et pour empêcher un logiciel malveillant de pénétrer le réseau depuis un appareil extérieur, deux risques bien compris et courants.
Explorer
À lire ensuite
 Normes et vitesses USB expliquées : de l'USB 1.0 à l'USB4 Version 2.0Un panorama complet des versions et vitesses USB, de l'USB 1.0 à l'USB4 Version 2.0, avec le renommage déroutant de l'USB 3.x.
 Types de connecteurs USB expliqués : du Type-A à l'USB-CUn guide de chaque type de connecteur USB, du Type-A et Micro-USB à l'USB-C, quels appareils utilisent lequel, et comment les adaptateurs f…
 Comment fonctionne la charge USB-C : Power Delivery, PPS et EPR expliquésUne explication claire de la charge USB-C : négociation Power Delivery, PPS, Extended Power Range, limites de courant des câbles, et raison…